
Dans la nuit du dimanche 11 au lundi 12 octobre 2026, une cyberattaque a visé les installations frigorifiques de plusieurs centaines de supermarchés en France. Intermarché, Netto, Coopérative U, Carrefour, Monoprix et E.Leclerc sont touchés. Les meubles froids sont montés en température, et les produits frais et surgelés ont dû être jetés.
L’attaque n’a visé ni les caisses ni les sites de vente en ligne. Elle a touché l’équipement qui garde la marchandise au froid. C’est ce qui la rend inédite, et c’est aussi ce qui en fait un sujet de supply chain.
Les enseignes et le nombre de magasins touchés
L’attaque a été révélée par BFMTV le lundi 12 octobre. Aucune liste officielle des magasins n’a été publiée. Les décomptes connus sont ceux des enseignes, relayés par l’AFP le soir même :
- Intermarché et Netto : au moins 300 points de vente.
- Coopérative U : moins d’une centaine de magasins.
- Carrefour : 80 supermarchés.
- Monoprix : une trentaine de magasins.
- E.Leclerc : plusieurs magasins, sans chiffre communiqué. L’enseigne indique qu’une attaque informatique a affecté « l’un de ses fournisseurs de matériel frigorifique ».
Selon Reuters, plusieurs pays européens pourraient également avoir été touchés. Le bilan n’est donc pas définitif.
Comment les frigos ont été attaqués
Les pistes convergent vers les systèmes de supervision du froid du fabricant danois Danfoss, en particulier ses contrôleurs AK-SM et AK-SC. Ces boîtiers pilotent à distance les meubles froids d’un magasin : consignes de température, cycles de dégivrage, alarmes.
Thierry Cotillard, président du Groupement Les Mousquetaires (Intermarché, Netto), a décrit le mode opératoire sur BFMTV : les attaquants ont réussi « à mettre en dégivrage tous nos meubles froids et à les monter en température jusqu’à 50 degrés ». Le parquet de Paris fait aussi état de départs de feu.
Danfoss parle d’« un nombre limité de systèmes » et précise que « la majorité des unités touchées sont des produits anciens ». Ces modèles sont en fin de vie et ne reçoivent plus de mises à jour de sécurité. Le fabricant avait signalé le 18 septembre une faille qui permettait « à des attaquants d’obtenir un accès en lecture et en écriture aux valeurs internes ».
Le risque n’était pas inconnu. En août 2026, les chercheurs de Claroty Team82 avaient recensé 2 765 contrôleurs AK-SM 800A accessibles publiquement sur internet.
Enquête et revendications
Le parquet de Paris a ouvert une enquête, confiée à l’Office anticybercriminalité (OFAC). Le Premier ministre Sébastien Lecornu a demandé à l’ANSSI, l’agence nationale de la cybersécurité, de se saisir du dossier. Son directeur général, Vincent Strubel, juge « urgent de les déconnecter d’internet », à propos des contrôleurs concernés.
Au 13 octobre, aucune revendication n’a été rendue publique. L’auteur et le mobile de l’attaque restent inconnus. La Fédération du commerce et de la distribution (FCD) réclame « une transparence totale sur la situation ».
Pourquoi les magasins doivent tout jeter
Un produit frais ou surgelé n’est vendable que si sa température a été tenue en permanence, du fabricant jusqu’au rayon. Les surgelés doivent rester à -18 °C, la plupart des produits frais entre 0 et +4 °C. Une fois le seuil dépassé, le magasin ne peut plus garantir la sécurité du produit, même s’il a l’air intact.
Intermarché a donc demandé de « jeter l’ensemble des produits » touchés. Les magasins vident les meubles réfrigérés, font constater les pertes par huissier, puis détruisent les denrées. Le constat compte autant que la destruction : c’est lui qui servira à chiffrer le préjudice.
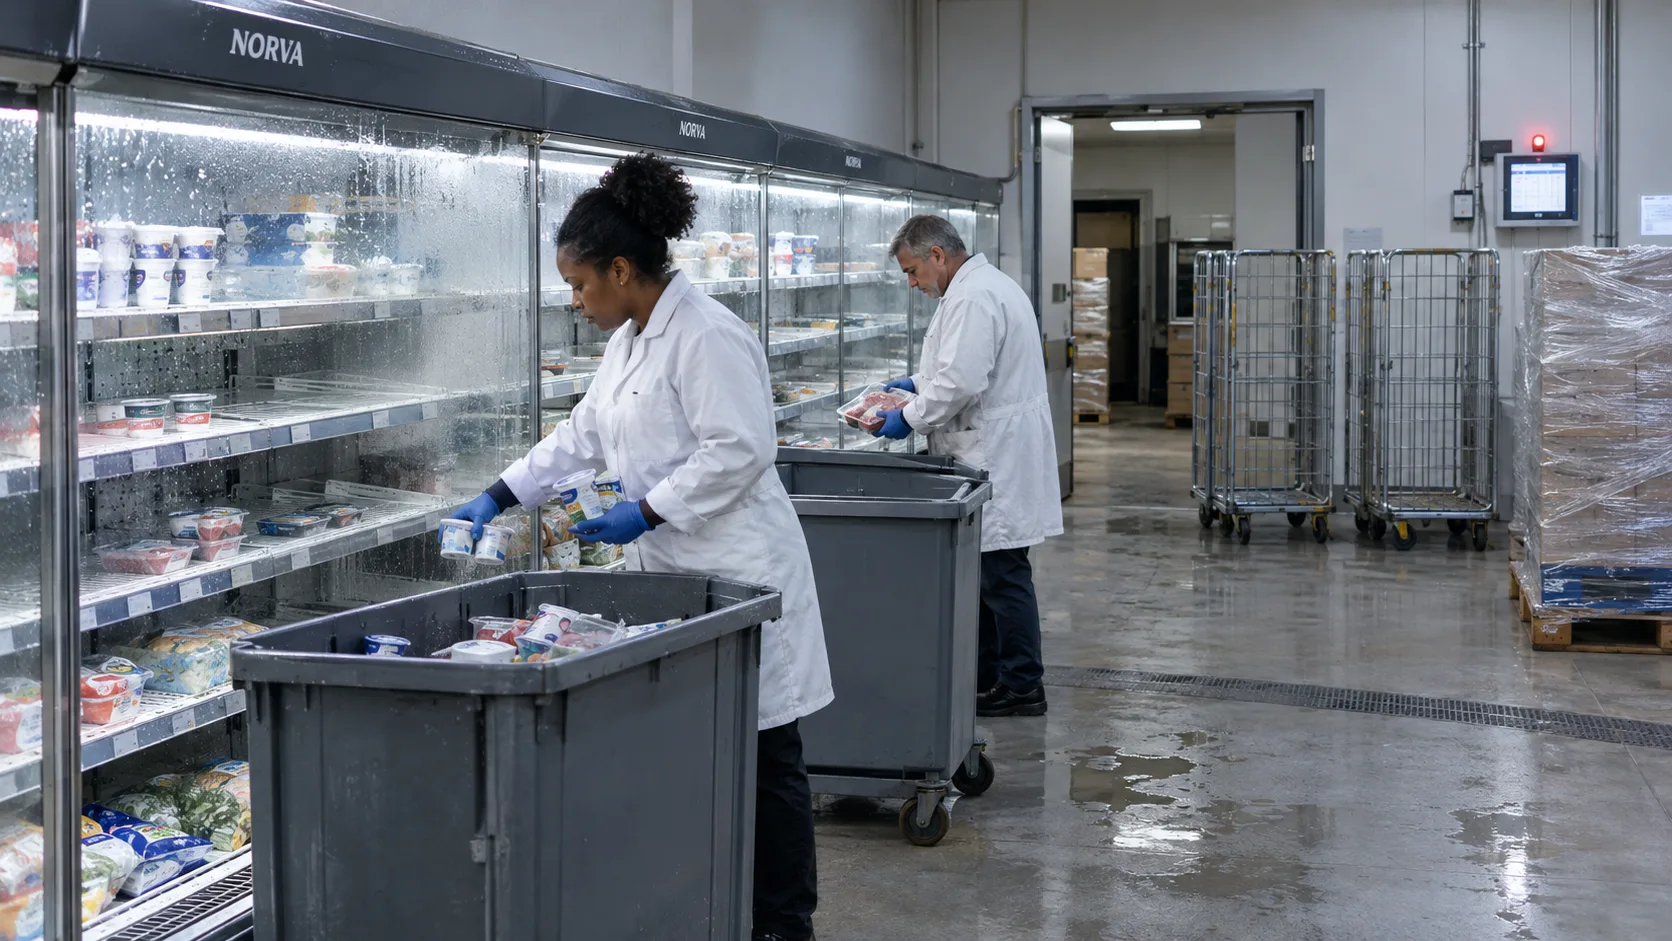
Le coût s’annonce lourd. Thierry Cotillard l’estime à « des dizaines de millions d’euros au niveau national en une seule matinée de gestion de crise ». S’y ajoutent l’intervention des frigoristes, mobilisés en cellules de crise avec les enseignes, et le remplacement éventuel des équipements.
Réapprovisionner des centaines de magasins en même temps
Une fois les produits détruits, il faut remplir à nouveau les rayons frais et surgelés. En temps normal, le réapprovisionnement d’un magasin compense ce qui a été vendu : il complète un stock déjà présent en rayon et en réserve. Là, le magasin repart de zéro. La commande ne porte plus sur quelques colis par référence, mais sur l’assortiment complet de la chaîne du froid.
Tous les magasins touchés ne seront pas réapprovisionnés au même rythme. Plusieurs contraintes s’additionnent.
- Le froid doit revenir avant la marchandise. Un magasin ne peut pas remettre de produits dans un meuble froid tant qu’il n’a pas été contrôlé et qu’il n’est pas revenu à température. Or des centaines de magasins ont besoin des mêmes frigoristes au même moment, et un équipement en fin de vie peut devoir être remplacé plutôt que reparamétré.
- L’entrepôt n’a pas de stock pour tout le monde. L’ultra-frais (produits laitiers, viande, traiteur) a des DLC courtes, donc très peu de stock d’avance : une partie passe en cross-docking, livrée le matin par les fournisseurs et repartie en magasin dans la journée. Ce stock est dimensionné pour compléter des rayons, pas pour en remplir des dizaines d’un coup.
- Quand le stock manque, l’entrepôt alloue. Si les commandes dépassent le disponible, il faut répartir : au prorata des quantités commandées, ou en servant d’abord certains magasins, par exemple les plus gros en chiffre d’affaires. Les règles d’allocation retenues par chaque enseigne n’ont pas été rendues publiques.
- Chaque magasin a ses jours de livraison. Les tournées frigorifiques sont planifiées à l’avance, avec des créneaux fixes par magasin. Un hypermarché livré tous les jours se reconstitue plus vite qu’un petit magasin livré 3 fois par semaine, sauf si l’enseigne ajoute des livraisons exceptionnelles, ce qui suppose des camions et des chauffeurs disponibles.
- Les familles de produits ne repartent pas à la même vitesse. Les surgelés, qui se conservent longtemps, sont stockés à l’entrepôt et peuvent repartir vite. L’ultra-frais dépend de ce que les fournisseurs produisent et livrent dans les jours suivants.
Un effet coup de fouet, mais sur un seul événement
Vu de l’entrepôt et des fournisseurs, la semaine de l’attaque ressemble à une explosion de la demande : des centaines de magasins commandent d’un coup l’équivalent de plusieurs jours de ventes. Pourtant, les consommateurs n’ont pas acheté plus de yaourts ni de surgelés. Ce sont des commandes de reconstitution de stock, pas de la consommation.
C’est le mécanisme de l’effet coup de fouet, ou bullwhip effect : chaque maillon de la chaîne voit les commandes du maillon suivant, pas la consommation finale. Si l’entrepôt lit ce pic comme une hausse de la demande, il commande davantage à ses fournisseurs, qui augmentent à leur tour leur production. Le pic grossit en remontant la chaîne et finit en surstock quelques semaines plus tard, sur des produits à DLC courte.
La différence avec un coup de fouet classique, c’est que la cause est connue et ne se répétera pas. Le risque n’est pas de mal lire le marché, mais de laisser un événement exceptionnel s’installer dans les données.
Ce que le demand planning fait de cette semaine dans l’historique
Une prévision se construit sur l’historique des ventes. Un modèle statistique ne sait pas qu’il y a eu une cyberattaque : il voit des chiffres et il les reproduit. La règle est donc de neutraliser l’événement avant qu’il serve de base aux prévisions suivantes. Deux anomalies opposées sont à traiter, selon le maillon où l’on regarde.
- En magasin, un creux. Tant que le rayon est vide, les ventes tombent à zéro. Ce n’est pas une baisse de la demande, ce sont des ventes perdues : les clients voulaient acheter et n’ont rien trouvé. On remplace ces jours par une valeur de référence, par exemple la moyenne des semaines comparables, pour retrouver la demande réelle.
- À l’entrepôt et chez les fournisseurs, un pic. Les commandes de reconstitution ne sont pas de la demande consommateur. On les exclut de l’historique, ou on les ramène au niveau d’une semaine normale.
Sans cette correction, l’erreur revient un an plus tard. Les modèles qui intègrent la saisonnalité s’appuient sur la même période de l’année précédente : un creux ou un pic non corrigé en octobre fausse la prévision d’octobre suivant. C’est l’un des réflexes attendus d’un demand planner : marquer l’événement comme exceptionnel, documenter la correction, et ne pas juger la fiabilité de prévision de ces semaines-là comme celle d’une semaine normale.
En magasin, la même logique se retrouve en entretien d’embauche dans le frais, à plus petite échelle : « une chambre froide tombe en panne le vendredi soir ». On attend du candidat qu’il sache depuis quand la température dérive, qu’il sauve ce qui peut l’être et qu’il trace tout pour décider du sort de la marchandise.
Pour suivre d’autres actualités de la supply chain expliquées avec leurs chiffres, rejoignez-moi sur LinkedIn.
Sources
- Sud Radio (dépêche AFP), Des supermarchés français touchés par une cyberattaque inédite de leurs installations frigorifiques. Le nombre de magasins par enseigne et les déclarations de Thierry Cotillard, de Danfoss, de l’ANSSI et de la FCD.
- franceinfo, Des magasins Système U, Intermarché, E.Leclerc et Monoprix touchés par une cyberattaque contre leurs installations frigorifiques. Les modèles Danfoss concernés et les constats d’huissier.
- InformatiqueNews, L’attaque des frigos Danfoss expose l’angle mort de l’OT. L’enquête du parquet de Paris, la piste européenne rapportée par Reuters et l’étude de Claroty Team82.
- E-commerce Mag, Cyberattaque dans les supermarchés : des millions d’euros de pertes redoutées. Les réactions des enseignes et les mesures prises en magasin.


Laisser un commentaire